フィッシングメールとは? 被害につながる仕組みと確認方法
フィッシングメールから偽サイトへ誘導され、入力情報が悪用される流れと確認方法を紹介します。公式アプリやブックマークからの確認、入力してしまった場合の対応をまとめました。
「カードの支払い方法を確認してください」「荷物を届けられませんでした」。
こうしたメールが本物そっくりでも、メールの中だけで真偽を見分けるのは簡単ではありません。
フィッシング対策で大切なのは、怪しいメールをすべて見抜くことではありません。確認が必要なら、メールのリンクを使わず、いつも使っている公式アプリやブックマークから確認することです。
フィッシングメールは、どう被害につながるのか
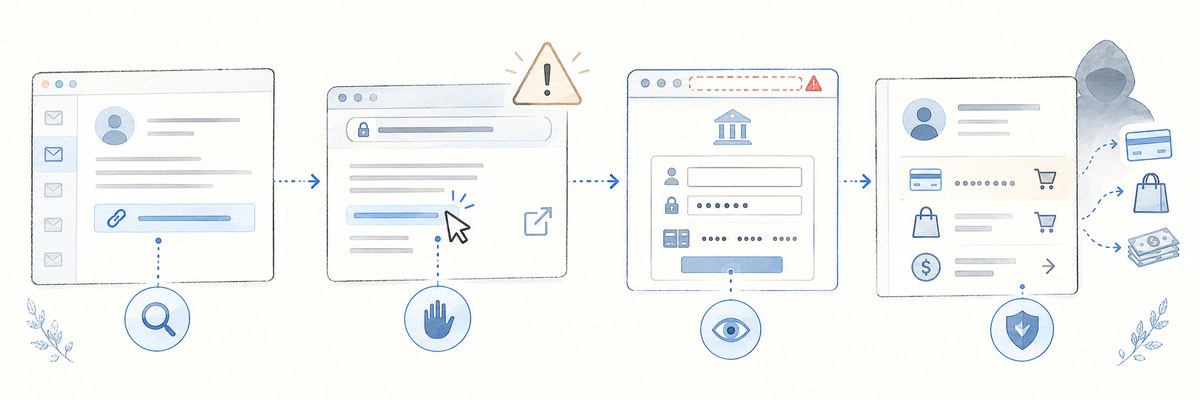
フィッシングの典型的な流れは、次のようなものです。
- 銀行、カード会社、通販サイト、宅配会社などを名乗るメールやSMSが届く
- 「確認」「更新」「ログイン」などのリンクから偽サイトへ誘導される
- 本物に似た画面で、ID・パスワード・カード番号などを入力する
- 入力した情報が、不正ログインや不正利用に使われる
送信者の名前が知っている会社になっていても、それだけで本物とは判断できません。
リンク先についても、正規サイトによく似た文字列や画面が使われることがあります。見た目だけで毎回正しく判断するのは簡単ではありません。
そこで重要になるのが、メールの中で判断を完結させないことです。
確認するときは、メールのリンクを使わない
たとえば、カード会社を名乗るメールに「支払い方法を更新してください」と書かれていたとします。
本当に確認が必要かもしれません。それでも、メールにあるリンクから手続きをする必要はありません。
普段使っているカード会社の公式アプリを自分で開く。通販サイトなら、登録してあるブックマークや公式アプリから注文状況を確認する。
このように、メールに書かれた道とは別の道から確認します。
国民生活センターも、メールやSMSに記載されたURLにはアクセスせず、事前にブックマークした正規サイトや正規アプリから確認するよう案内しています。
リンクを開いてしまった場合も、その先でID・パスワード・カード番号を入力したり、アプリをダウンロードしたりせず、いったん画面を閉じます。
配送・請求の連絡が届いたときに、どの履歴を開いて照合するかは配送・請求メールの確認手順で説明しています。すでに入力した場合も、同じガイドの緊急時の項目に進めます。
入力してしまったら
IDやパスワードを入力してしまった場合は、メールのリンクではなく正規サイトを自分で開き、できるだけ早くパスワードを変更します。
同じパスワードを別のサービスでも使っている場合は、そちらの変更も必要です。
カード番号を入力した場合や、身に覚えのない利用に気づいた場合は、カード会社や金融機関などの正規の窓口へ連絡します。
困ったときは、警察や消費生活センターへの相談も選択肢です。
フィッシング対策は、怪しいメールを全部見抜くことではありません。
お金やパスワードに関する連絡が来たら、メールのリンクではなく、いつもの公式アプリや正規サイトから確認する。
この習慣だけでも、偽メールから偽サイトへ進む流れを途中で止めやすくなります。
補足:フィッシングはどのくらい報告されている?
フィッシング対策協議会に2026年7月に寄せられたフィッシングの報告は、66,119件でした。
ただし、これは「被害に遭った人の数」ではなく、協議会へ寄せられた報告件数です。
この数字だけで、実際の被害人数や被害額を表しているわけではありません。
出典
- 警察庁「フィッシング対策」
- 国民生活センター「日頃利用している事業者からのメールもフィッシングを疑って」(2026年9月3日)
- フィッシング対策協議会「2026/07 フィッシング報告状況」(2026年8月17日公表)
いずれも外部サイトです。2026年9月13日に原文を確認しました。